
zhaoxuya520/reverse-skill 保姆级部署教程:AI 驱动的逆向与渗透测试技能路由包
一句话定位:GitHub 开源项目
zhaoxuya520/reverse-skill是一个面向 AI Agent(Claude Code、Codex、Cursor、OpenCode 等)的网络安全技能路由包——当 Agent 遇到 APK、二进制、前端 JS 加密、CTF 题目或授权渗透测试目标时,它把任务路由到正确的方法论、检查可用工具、并执行一套可复现的工作流,而不是瞎猜命令。slogan:Navigate the dark waters, sail against the stream.
仓库地址:https://github.com/zhaoxuya520/reverse-skill · 许可证:MIT · ⭐ 约 4.4 万 · 最新版 v1.0.1
▲ 图 1:reverse-skill 官方 Logo(README 顶部主图,仓库根目录 reverse-skill.png,1024×1024)



▲ 图 2:README 头部展示的 shields.io 官方徽章组(release v1.0.1 / Stars / Forks / Issues / License MIT / Changelog)

▲ 图 3:README 头部展示的 Trendshift 仓库与日榜趋势徽章(仓库 ID 43969)
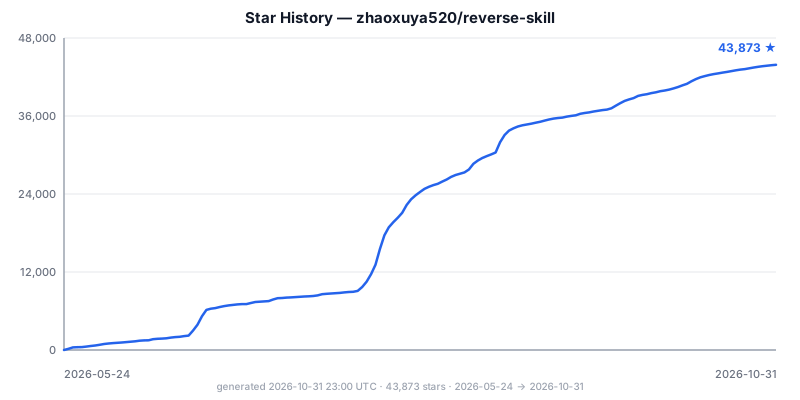
▲ 图 4:README「About」一节展示的 Star History 增长曲线(history.apivix.com 官方渲染,对应仓库 docs/assets/star-history.svg)
一、项目简介
reverse-skill 解决的是 AI Agent 在网络安全场景下的一个老问题:模型不知道面对一个 APK 该用 jadx 还是 apktool、面对一个 ELF 该用 IDA 还是 radare2、面对一段加密 JS 该先看请求还是先反混淆。每个场景(APK、ELF、JS、PCAP、CTF、渗透测试)都需要不同的 playbook,工具、MCP server、脚本又散落在不同机器上,经验无法复用,同样的坑反复踩。
这个包把路由核心做成一份结构化配置:一条主路由 MASTER-ROUTING.md + 一份路由矩阵 routing.md + 一个 JSON 单一事实源 skills/config/routing.json,由跨平台 CI(Windows + Ubuntu)持续校验。当前规模为:44 条路由规则(R0–R45)、175 条回归用例、45 个被追踪的核心技能模块,客户端中立,不绑定某一家 AI 客户端。
典型执行链路是:
User task
  → RULES.md
  → MASTER-ROUTING / master-route.ps1 (PRIMARY)
  → case-init / scope.md (auth + network_profile; no target ACT until ready)
  → Scenario skill → tools / MCP / scripts
  → timeline + Evidence→Finding→Path → report + field-journal
项目以 MIT 许可证开源,完整代码托管在 GitHub 仓库,配套在线教程见 reverse.apivix.com/docs。
二、功能特点 / 核心能力
| 能力 | 说明 |
|---|---|
| 🧭 技能路由核心 | 44 条路由规则(R0–R45),从用户任务出发一键分诊到对应场景技能;skills/config/routing.json 为单一事实源 |
| 📚 45 个核心技能模块 | 覆盖 APK 逆向、iOS/移动端、IDA/radare2、Binary Ninja、.NET、前端 JS 加密、DSL VM、PCAP、恶意软件 YARA、渗透测试、攻击链、CTF(42 个子技能)、固件/IoT、Patch diff、Pwn、EDR 绕过、API/GraphQL、供应链 SBOM、LLM/AI 安全、OLLVM 反混淆等 |
| 🔁 回归基准 | 175 条 hint → expected PRIMARY 用例,任何路由改动跑一遍 test-routing.ps1,CI 在 Windows + Ubuntu 上对每次 push/PR 自动执行 |
| 🔒 Scope 闸门 | RULES.md 强制在授权范围(scope.md)与网络画像就绪前不得对目标 ACT;case-init 自动建 case 目录、timeline、workitems |
| 🧾 Evidence → Finding → Path | case-review 模块提供只读证据图复核与产物 fixity 校验,最终产出报告与 field-journal |
| 🧩 客户端中立 | 路由核心、回归套件、manifest、case 工作流不依赖具体 AI 客户端;Claude Code、Codex、Cursor、OpenCode 等通过各自的项目指令机制加载 |
| 🔌 Codex 可选适配器 | 仓库暴露 plugins/reverse-skill/ 可选插件,仅委托给已有路由核心,不自动注册外部 MCP server |
| 🛠️ 工具索引自动探测 | refresh-tool-index.ps1/.sh 扫描本机已安装的 jadx、apktool、Frida、IDA、radare2、Ghidra、Burp 等,输出到 skills/tool-index.md |
| 🪟 跨平台 CI | GitHub Actions 在 Windows + Ubuntu 上跑路由回归、结构一致性、供应链 pin 闸门、smoke、INDEX.md 漂移检查 |
三、环境要求
- Java / JDK:用于 jadx、apktool 等 Android 逆向工具链。
- Node.js 22.12+:用于 JS 工具链与 MCP server。
- Python 3.x:用于 Frida 与辅助脚本。
- 一个代码 AI 客户端:Claude Code、Codex、Cursor、OpenCode 或其他兼容客户端。
- 可选逆向工具:IDA Pro、radare2、Ghidra、Binary Ninja、Frida、BurpSuite、Reqable 等——包本身不强依赖,但路由到对应场景时会检查工具是否就绪。
- 平台:Windows(完整实测)、Ubuntu/Debian、macOS、Kali Linux 均有对应平台文档。
四、保姆级部署步骤
4.1 克隆仓库
本项目是一个纯 skill 仓库,不需要 npm install、不需要构建,克隆即用:
git clone <仓库地址>.git
cd reverse-skill
4.2 刷新本机工具索引
克隆后按平台执行刷新脚本,让路由核心知道你本机装了哪些工具:
# Windows
powershell -File skills/scripts/refresh-tool-index.ps1

# Linux / macOS
bash skills/scripts/refresh-tool-index.sh

# Kali Linux
bash kali/scripts/refresh-tool-index.sh
刷新后打开 skills/tool-index.md 查看检测到的工具清单;缺什么装什么,路由会在缺工具时给出提示。
4.3 让 AI 客户端加载仓库
路由核心是客户端中立的——把仓库作为项目指令加载即可。以 Claude Code 为例,在你的工作目录下让 Claude Code 打开 reverse-skill 目录,或在项目根目录的 CLAUDE.md / AGENTS.md 中指向本仓库路径:
# 让 Claude Code 进入仓库目录
cd reverse-skill
claude
AI Agent 启动后会先读到 README_AI.md(这是给 Agent 看的引导),随后按 RULES.md → skills/SKILL.md → skills/MASTER-ROUTING.md 的顺序进入分诊流程。Codex 用户可以启用 plugins/reverse-skill/ 下的可选适配器。
4.4 初始化一个 case
遇到真实任务时,先建 case 目录(scope + timeline + workitems):
# Windows
powershell -File skills/scripts/case-init.ps1

# Linux / macOS 等价脚本见 skills/scripts/ 下对应 sh
case 目录里会要求先填 scope.md(授权范围、网络画像),scope 闸门未通过前不会对目标执行任何 ACT。这是 reverse-skill 的硬性安全约束。
4.5 (可选)跑一遍路由回归
如果你打算改路由规则或贡献 PR,必须跑回归:
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/test-routing.ps1
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/verify-routing-coherence.ps1
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/smoke.ps1
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/extract-summaries.ps1 -Check
五、配置说明
- 路由单一事实源:
skills/config/routing.json(43 条规则 R0–R44),所有路由行为以它为准;不要手改skills/INDEX.md,它是extract-summaries.ps1自动生成的。 - 全局规则:
RULES.md定义 scope 闸门、Evidence 链、角色分工、timeline 等通用约束;中文版见RULES_zh.md。 - 平台文档:Kali Linux 见
kali/README-kali.md,Ubuntu/Debian 见docs/platforms/linux.md,macOS 见docs/platforms/macos.md。 - Ops 契约:
skills/ops/下是 scope、Evidence 链、角色、timeline 的 skill-router 形式定义,多个 case 共用。
六、使用方法
6.1 直接给 Agent 下任务
把仓库加载进 AI 客户端后,直接描述目标即可。例如:
- 「这是一个 APK 样本,帮我做 Android 逆向」→ 路由到
skills/apk-reverse/ - 「这是一个 ELF,帮我看一下导出函数和反混淆」→ 路由到
skills/ida-reverse/或skills/radare2/ - 「这个网站登录参数是加密的,帮我逆一下前端 JS」→ 路由到
skills/js-reverse/+ Reqable MCP - 「这是一道 CTF pwn 题」→ 路由到
CTF-Sandbox-Orchestrator/(42 个子技能) - 「这是一个固件镜像,帮我做 IoT 渗透」→ 路由到
skills/firmware-pentest/
Agent 会先分诊到 PRIMARY 阶梯(MASTER-ROUTING.md),再进入具体场景技能,最后由 case-review 汇总 Evidence → Finding → Path 报告。
6.2 一键分诊脚本
也可以直接调用 master-route.ps1 做一次性分诊(读 routing.json),不依赖 AI 客户端:
powershell -NoProfile -ExecutionPolicy Bypass -File skills/scripts/master-route.ps16.3 查看完整路由矩阵
想知道每个任务类型会被路由到哪里,看 skills/routing.md(Task → Skill 完整矩阵);快速阶梯看 skills/MASTER-ROUTING.md;客户端中立导航索引看 skills/INDEX.md。
七、常见问题 FAQ
问一:reverse-skill 是不是一个 MCP server?
答:不是。它是一个 skill 路由包(方法论 + 规则 + 脚本 + case 工作流),本身不注册外部 MCP server。它在路由到对应场景时会建议使用哪些 MCP server(如 Reqable MCP)、哪些工具(jadx、Frida、IDA),但这些工具需要你本机自己装好,由 refresh-tool-index 探测后告诉路由核心。
问二:我必须用 Claude Code 吗?
答:不是。路由核心、回归套件、manifest、case 工作流都是客户端中立的。Claude Code、Codex、Cursor、OpenCode 等都可以通过各自的项目指令机制(如 AGENTS.md)加载仓库。Codex 用户可以额外启用 plugins/reverse-skill/ 可选适配器,但它只是委托给已有路由核心。
问三:scope 闸门是什么,为什么不让我直接对目标动手?
答:这是 reverse-skill 的硬性安全约束。RULES.md 要求每个 case 先在 case-init 阶段填好 scope.md(授权范围、网络画像),scope 未就绪前 Agent 不得对目标执行任何 ACT。这是为了防止 AI Agent 在未授权情况下对生产系统发起扫描或利用,符合授权渗透测试与安全研究的职业规范。
问四:我改了路由规则,怎么验证没改坏?
答:跑四件套——test-routing.ps1(175 条 hint→expected PRIMARY 回归)、verify-routing-coherence.ps1(结构 + 供应链 pin 闸门,未 pin 的自动安装会失败)、smoke.ps1(verify + 脚本解析 + 快速路由矩阵)、extract-summaries.ps1 -Check(INDEX.md 漂移检查)。GitHub Actions 在 Windows + Ubuntu 上对每次 push/PR 都会跑这套。
问五:仓库里的工具脚本是 PowerShell,我用 Linux 怎么办?
答:Linux/macOS 用户用 skills/scripts/refresh-tool-index.sh,Kali 用户额外有 kali/scripts/refresh-tool-index.sh。跨平台 CI 同时在 Windows + Ubuntu 上跑,核心路由契约不依赖具体 shell;个别 Windows 专属脚本(如 master-route.ps1)在 Linux 上对应 bash 版本见同目录。
相关链接
- 项目仓库:zhaoxuya520/reverse-skill
- 发布下载:Releases 页面(最新 v1.0.1)
- 在线教程:reverse.apivix.com/docs
- 项目主页:reverse.apivix.com
- 中文 README:README_zh.md
- Agent 引导:README_AI.md
- 主路由阶梯:skills/MASTER-ROUTING.md
- 路由矩阵:skills/routing.md
- 路由配置单一事实源:skills/config/routing.json